在数字化浪潮席卷各行各业的当下,数据安全成为了每一个组织不可忽视的话题。这其中,如何确保信息系统和数据的有效防护?国家对于这一点也有明确的要求——等级保护测评(简称等保测评),它成为了现代企业步入信息安全新里程的重要一环。
等保测评的重要性
等保测评是根据国家相关法律法规要求,对企业或组织的信息系统进行安全等级划分与评价的过程。这一举措不仅能够帮助企业发现潜在的安全隐患,还能通过专业的评估和整改提升整体防护水平。具体而言,等保测评分为三级,并且各级标准的细致程度和覆盖范围各不相同,企业可以根据自身需求选择适合的标准。
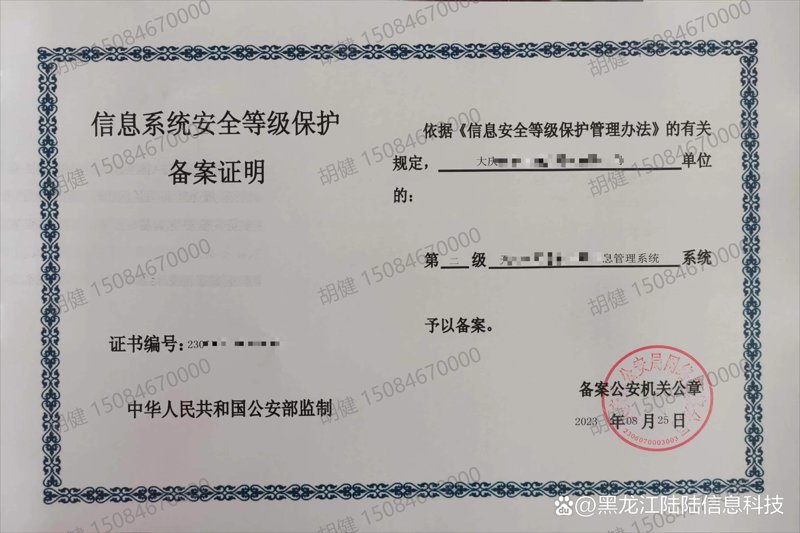
一级:基础守护
第一级主要适用于普通的信息系统,虽然在技术和服务水平上要求不高,但也足以形成基本的数据保护网。它就像是一座小城堡,虽不足以抵抗大规模的攻击,但足以抵挡住一些小型侵扰和内部疏忽。
二级:强化防护
到了第二级,企业的信息安全设施就更加完善了,它能够抵御常见的网络入侵,并且具备基本的安全审计功能。就如同搭建了一道铜墙铁壁,在遭遇小规模威胁时可以有效阻挡,同时还能确保重要的操作记录可追溯性,为内部管理和外部审查提供有力支持。
三级:全面防护与应急响应
第三级则是最高的要求,适用于重要信息系统和关键基础设施。它不仅强化了数据加密、访问控制等措施,并且具备高效的漏洞检测能力和完整的应急预案体系。这就像是一座坚固的要塞,在遭遇严重的网络攻击时能够迅速调动资源进行防御和恢复工作。
等保测评推动企业进步
通过等保测评,许多企业在提升信息安全水平的同时,也促进了业务流程的优化和信息系统的智能化建设。例如,某电商巨头在完成等保三级测评后,不仅显著降低了因数据泄露导致的风险损失,还实现了服务效率的大幅提升。
小结:未来之路
随着信息化进程的不断加速,特别是面对日益复杂的网络环境和更频繁的安全威胁,企业更应该重视并积极拥抱等保测评。这不仅仅是一项合规要求,更是构建数字化时代坚实基石的重要步骤。让我们携手同行,在信息安全这条道路上越走越稳、越来越远!