在信息化浪潮的推动下,各行各业都在积极构建数字化基础设施。在这个过程中,如何确保数据的安全成为了企业面临的一个重要课题。尤其是在网络安全防护方面,《等级保护》(简称“等保”)测评成为了一个至关重要的环节。
等保测评是指依据《信息安全等级保护管理办法》,对信息系统的安全等级和防护水平进行评估的过程。这一标准体系覆盖了从定级、备案到整改加固的整个生命周期,确保企业的信息系统能够抵御来自内外部的安全威胁。
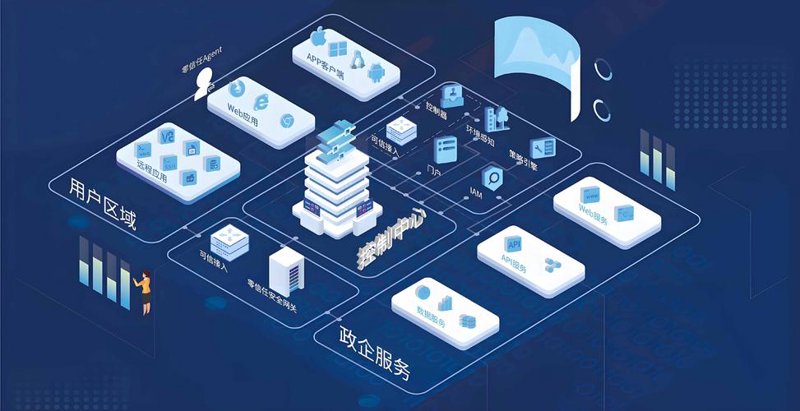
信息技术革新的双刃剑
随着计算机技术与网络技术的发展,企业对信息技术的应用越来越广泛。这在为业务带来便利的同时,也带来了前所未有的安全挑战。黑客攻击事件频发,数据泄露等网络安全问题屡见不鲜,严重影响了企业和个人的利益。因此,进行等保测评显得尤为重要。
等级保护的多重优势
通过等保测评,企业可以从多个角度检查自身的防护能力。例如,在物理与环境安全、网络与通信安全、设备和计算安全等方面进行全面检测。这一过程不仅能够帮助企业发现潜在的风险点,还能针对发现问题提出整改建议,从而提高整体的安全性。
行业应用实例分析
在金融行业中,等保测评已经成为一项必不可少的工作。许多金融机构通过积极实施等保措施,成功抵御了一系列网络攻击事件的冲击,保护了客户资产不被轻易窃取。而在政府机关中,信息安全更是直接关系到社会稳定与国家形象。因此,严格遵守等级保护制度也成为各级机构共同遵循的原则。
当前发展现状及未来趋势展望
当前,等保测评已逐渐成为行业标准之一,得到了广泛的认可和支持。随着5G、物联网等新兴技术的兴起与发展,“等保2.0”也应运而生,并在原有基础上进行了多方面的完善和提升。未来,在数字经济时代背景下,更加精细化、高效化的安全防护体系将不断推陈出新。
总之,等保测评为企业提供了强大的安全保障机制。通过持续改进和完善自身的信息系统保护措施,企业不仅能够有效防范各种潜在风险,还能够在激烈的市场竞争中占据有利地位。