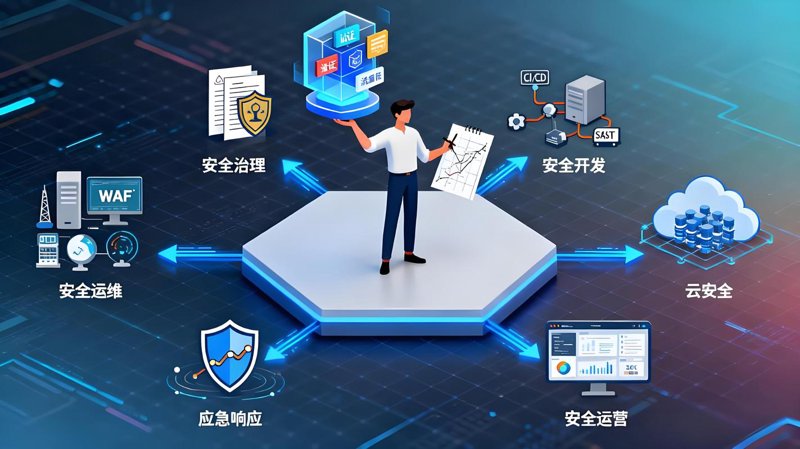
在数字化时代,信息安全成为了企业不可忽视的核心竞争力。为了确保数据和系统的安全性,国家对重要信息系统实行了等保测评制度。
等保测评是网络安全等级保护的重要环节,通过定期的安全检测与评估,保障信息系统达到规定的防护水平。它就像是给企业的信息网络穿上了一层‘金甲’,在风险面前筑起一道坚实防线。
如今,各行各业都在逐步提高自身的安全标准,这其中就包括银行、电信、医疗等行业。它们不仅需要满足自身业务发展的需求,更要在面临黑客攻击和内部安全漏洞时,能够迅速做出响应并修复,在保护企业利益的同时也为社会公众提供更加可靠的服务。
拿金融行业来说,在日常运营中存在大量的客户数据交易记录等敏感信息,如果缺乏有效防护措施,则极易成为网络犯罪分子的目标。这时候就需要通过严格的等级保护测评过程来查找问题所在,并及时加固系统安全薄弱环节、提升整体防御能力;如防火墙配置不当、身份验证机制不严密等问题都能在此过程中被发现并解决。
除此之外,在医疗领域,个人信息泄露可能会直接涉及到公民的生命财产安全,因此医疗机构必须确保其信息系统具有足够的抗攻击能力和应急处置方案,才能保障患者隐私不被恶意获取。等保测评通过细致入微的检查项目覆盖了从网络架构设计到漏洞修补等多个方面内容;例如检查是否有设置合理的权限管理、是否定期进行系统更新与补丁安装等。
当然,企业也应当具备与时俱进的技术知识和安全意识,在当前复杂多变的安全环境中保持警惕。除了依赖政府层面制定的相关法规外,还需要加强自我教育,比如组织员工参加网络安全培训,提高其危机应对能力;或者引入专业的第三方测评机构来帮助开展深入评估工作以及提供后续咨询指导服务。
总而言之,等保测评不仅是一个衡量标准还是一个促进机制促使各行各业不断完善自己的防护措施。而这一制度背后实质上就是希望通过规范化的手段推动全社会共同构建起一张牢固的网络安全网织就了抵御一切威胁的最后一道屏障。