在数字化时代,网络信息安全日益成为企业不可忽视的一环。在这个背景下,等保测评应运而生,成为了守护网络安全不可或缺的一部分。
等保测评是针对信息系统安全等级保护的一种评测活动。它旨在帮助企业识别并弥补网络安全漏洞,提升整体防护水平。想象一下,犹如医生为病人进行全面的体检一般,等保测评就像是对网络系统进行全方位的安全检查。
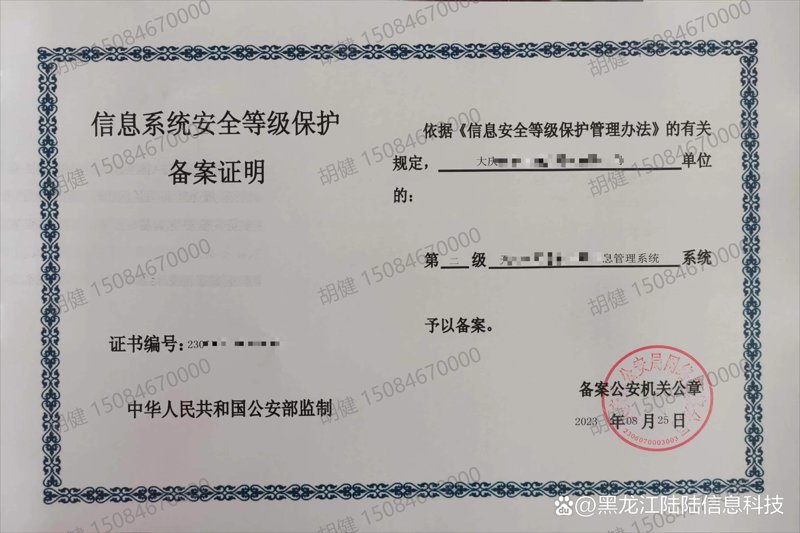
首先,我们要了解一下什么是等保测评。根据《信息安全等级保护管理办法》,等保测评分为五个等级:一级到五级,随着系统的安全要求逐步提高。通过评估发现和解决信息系统中的安全隐患,确保其能够防御各类攻击和威胁,保障数据的完整性和安全性。
举个例子,在金融行业中,银行的数据安全直接关系着客户的财产安全。如果缺少有效的等保测评机制,那么一旦遭遇黑客入侵或是其他安全事件,可能会导致客户信息泄露,进而引发信任危机。通过定期进行等保测评来检查系统的防护措施是否有效,可以提前预警并及时修复潜在的安全隐患,从而保障金融业务的稳定运行。
然而,并非所有企业都充分认识到等保测评的重要性和紧迫性。一些中小企业可能因为成本和技术限制而忽视这一环节,但实际情况往往不尽如人意:一旦发生安全事件,不仅会带来经济损失,甚至可能会让品牌形象受到严重影响。因此,对于任何规模的企业来说,重视并实施等保测评都是必要的。
总而言之,随着网络安全环境的日益复杂化与变化性增大,在这个信息化时代背景下,只有通过定期进行等保测评才能确保信息系统的安全性不受侵害。就像一道坚固的城墙,等保测评能够帮助构筑起企业和组织的信息安全防线。